Malwarebytes entdeckt immer wieder Hijack.Startpage

  • Hallo zusammen,


    seit neuestem taucht die Datei Hijack.Startpage auf, wenn ich mit Malewarebytes einen Scan laufen lasse. Obwohl ich die Datei jedes Mal in Quarantäne verschiebe und sogar lösche, kommt dieselbe Meldung bei einem erneuten Scan. Was kann ich machen, um sie dauerhaft zu entfernen? In meinem Browser ist alles wie immer, da ist keine Veränderung bei der Suchmaschine oder ähnliches. Trotzdem würde ich das gerne beheben.


    Danke vorab und viele Grüße!

    • Anzeige

    Hallo!

    Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.

    • ✔️ Schnelle Ladezeiten (optimiert für WordPress, WoltLab & Co.)
    • ✔️ Deutsche Server & DSGVO-konform
    • ✔️ Persönlicher Support (kein 0815-Ticket-System)

    Mehr erfahren

  • Hier mal lesen:

    Hijack.StartPage
    Hijack.StartPage is Malwarebytes' detection name that identifies unwanted URLs that were set as the start page for Internet Explorer in the Windows registry.
    www.malwarebytes.com

    Hijack.StartPage
    Kurzer Lebenslauf

    Hijack.StartPage ist ein Erkennungsname von Malwarebytes, der unerwünschte URLs identifiziert, die in der Windows-Registrierung als Startseite für den Internet Explorer festgelegt wurden.
    Symptome

    Benutzer werden feststellen, dass die Startseite des Internet Explorers geändert wurde.
    Abhilfe

    Malwarebytes kann Hijack.StartPage ohne weitere Benutzerinteraktion erkennen und entfernen.

    Bitte laden Sie Malwarebytes auf Ihren Desktop herunter.
    Doppelklicken Sie auf MBSetup.exe und folgen Sie den Anweisungen, um das Programm zu installieren.
    Wenn die Installation von Malwarebytes für Windows abgeschlossen ist, öffnet sich das Programm mit dem Bildschirm Willkommen bei Malwarebytes.
    Klicken Sie auf die Schaltfläche Starten.
    Klicken Sie auf Scannen, um einen Threat-Scan zu starten.
    Klicken Sie auf Quarantäne, um die gefundenen Bedrohungen zu entfernen.
    Starten Sie das System neu, wenn Sie dazu aufgefordert werden, um den Entfernungsvorgang abzuschließen.


    Übersetzt mit DeepL.com (kostenlose Version)

  • Das verstehe ich nun aber auch nicht:

    Startpage.com ist Testsieger bei Stiftung Warentest!

    Autor: Startpage 

    Wer an Suchmaschinen denkt, hat fast automatisch Google im Kopf. In letzter Zeit hat allerdings Startpage.com die Schlagzeilen dominiert. Kein Wunder, es passiert ja nicht alle Tage, dass der unangefochtene Marktführer von Stiftung Warentest vom Thron gestoßen wird.

  • Hijack.StartPage kommt ja auch nicht von startpage.com sondern da missbraucht eine Seite (startpage.gg; finde leider nicht mehr die Info dazu) den Namen von startpage.com um sein Unwesen zu treiben. Während nun die meisten Virenscanner dies bereits wissen, haben die meisten Browser damit immer noch ihr Problem bei der Einstufung.

    Deswegen wird es von Stiftung Warentest die Suchmaschine auch korrekt eingestuft, zumal startpage.com ja nur ein "Reseller" für Google-Suchergebnisse ist.


    Nachtrag: Entfernen Sie Startpage.gg Januar 2024 (malware.guide)

    Einmal editiert, zuletzt von Imstell (25. Januar 2024 um 19:00)

  • Benutzer werden feststellen, dass die Startseite des Internet Explorers geändert wurde.

    Der sollte doch inzwischen von allen Windows 10 und 11 Systemen durch Microsoft deinstalliert worden sein.

    Windows: 10 - 11 | Linux: LMDE - Ubuntu - Lubuntu - Debian - RaspiOS | macOS: OCLP Sequoia | ChromeOS

  • Dann wird die Datei von etwas wieder hergestellt: Entweder vom System oder ... Schadsoftware.

    Gibt es von Virenscanner nicht mehr Informationen? So ist es etwas schwierig.
    Zeigt der Scanner an, wo diese Datei gespeichert ist? Dann könnte man diese Datei mal bei virustotal.com hochladen und prüfen lassen. Möglicherweise ist das Ganze auch nur eine false positiv Meldung (Falschmeldung des Scanners).

    Windows: 10 - 11 | Linux: LMDE - Ubuntu - Lubuntu - Debian - RaspiOS | macOS: OCLP Sequoia | ChromeOS

  • Das sieht mir nach dem Cache des Edge Browsers auch. Ich würde den mal in den Einstellungen von Edge löschen.

    Windows: 10 - 11 | Linux: LMDE - Ubuntu - Lubuntu - Debian - RaspiOS | macOS: OCLP Sequoia | ChromeOS

  • Hab ich gemacht, da war alles unverdächtig. Inzwischen hat Malwarebytes auch mal mehr infizierte Dateien angezeigt. Allerdings alles im selben Ordner (Microsoft\Edge\User Data\Default\Sync Data\...).

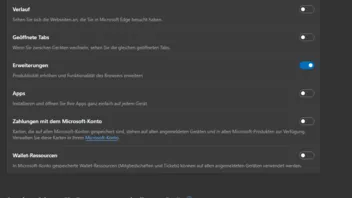
    Mit wem oder was synchronisiert Du? Mir scheint, ein anderes Gerät ist infiziert und Du syncst die Malware jedes Mal wieder auf den Rechner. -> Sync aus, alle Geräte bereinigen, Sync wieder an (wenn es denn sein muss).

  • Läuft die Sync nicht über ein MiSo-Konto; also über deren Cloud-Service?
    Ich mach solche Dummheiten nicht, von daher diese Frage?

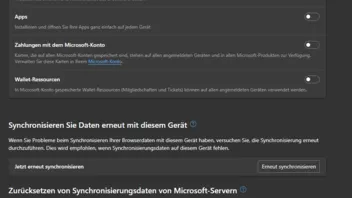
  • Die Daten liegen auf den Microsoft Servern, sind aber nicht einsehbar. Die Synchronisierung lässt sich aber zurücksetzen. Erst die Daten auf den Servern löschen, dann Malwarebytes laufen lassen. Solange bis nichts mehr gefunden wird. Dann erst wieder neu synchronisieren.

    Dazu in den Synchronisierungs Einstellungen erst unten auf den blauen Eintrag klicken

    Dann kommt der Dialog zum löschen. Das löschen kann je nach Datenmenge etwas dauern, also etwas warten mit der Neu Synchronisierung.

  • Mal Malewarebytes neu installieren :?:

  • Dann schau mal etwas genauer in den Autostart. Das geht am besten mit dem Tool Autoruns. Das ist portable und muss nicht installiert werden. Nicht von den ganzen Einträgen verwirren lassen. Kannst auch gerne einen Screenshot davon hier einstellen.

    Autoruns für Windows - Sysinternals
    Lassen Sie sich anzeigen, welche Programme so konfiguriert sind, dass sie automatisch gestartet werden, wenn Ihr System bootet und Sie sich anmelden.
    learn.microsoft.com

    Zusätzlich bitte noch den ADWCleaner lauen lassen. Ist auch portable

    AdwCleaner
    AdwCleaner is a free removal tool for : Adware (ads software) PUP/LPI (Potentially Undesirable Program) Toolbars Hijacker (Hijack of the ...
    toolslib.net

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!