• Rekord-Datenleck 2025: Zwei Milliarden E-Mail-Adressen und Passwörter im Netz – wie du prüfst, ob du betroffen bist
    Ein neues, beispielloses Datenleck erschüttert das Internet: Fast zwei Milliarden einzigartige E-Mail-Adressen und 1,3 Milliarden Passwörter sind durch
    www.schmidtisblog.de
    • Anzeige

    Hallo!

    Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.

    • ✔️ Schnelle Ladezeiten (optimiert für WordPress, WoltLab & Co.)
    • ✔️ Deutsche Server & DSGVO-konform
    • ✔️ Persönlicher Support (kein 0815-Ticket-System)

    Mehr erfahren

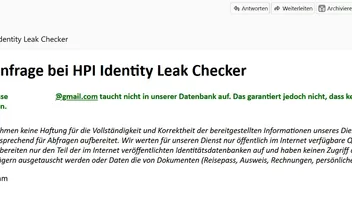
  • Also meine 4 Mail-Accounts sind angeblich sauber.

    Meine Passwörter haben 20 Stellen, groß und klein, Ziffern und Zeichen.

    Es würde mich interessieren, ob jemand von euch betroffen ist.

  • Genau

    angeblich sauber.

    Denn, wie da zu lesen:

    Zitat

    Das garantiert jedoch nicht, dass keine Ihrer persönlichen Informationen gestohlen wurden.

    Es würde mich interessieren, ob jemand von euch betroffen ist.

    Meinst Du, es gibt sich hier jemand die Blöße. :pfeifend: :hmmm:

    Ich bin in allem nicht gut, aber auch nicht schlecht. (Gruß Norbert)
    ASUS Viviobook 15 Laptop (17.5.2022)-Intel® Core™ i5 (3,60 GHz)-8GB RAM
    512GB SSD Intel® UHD Graphics - [GeneralKeys Optische Maus [Bluetooth - Funk]]

    Windows 11 26H2 Home 64-Bit
    Firefox 160.0.1-Thunderbird 160.0-LibreOffice 26.8.3-Ashampoo Backup Pro 26-PDF24 Creator

    [Drucker EPSON ECO-Tank ET 7700] [XIAOMI HyperOS Redmi Note 14 5G 256GB]
    [PB-EasyNote TE69KB-Windows 10-22H2 ESU (2013)]

  • Meinst Du, es gibt sich hier jemand die Blöße. :pfeifend: :hmmm:

    Es sind 2 Milliarden betroffen, dann sind sicher auch welche aus dem Forum betroffen.

    Ich empfinde es nicht so sonderlich schlimm, wenn man zugibt, dass man betroffen ist, schließlich wollen wir alle aus Fehlern lernen bzw. erwarten Hilfe.

  • Ich empfinde es nicht so sonderlich schlimm

    Ja Du. Andere sehen das vielleicht anders.

    Klar ist das Forum auch dazu da um Hilfe suchenden die Hilfe bzw. Lösung zu geben.
    Aber bezüglich Datenleck mit einer oder gar mehreren E-Mail-Adressen und Passwörtern gibt es nur eine Lösung.
    So man betroffen ist, und das muss man ja nicht kundtun bzw. zugeben, sofort ändern.

    Ich bin in allem nicht gut, aber auch nicht schlecht. (Gruß Norbert)
    ASUS Viviobook 15 Laptop (17.5.2022)-Intel® Core™ i5 (3,60 GHz)-8GB RAM
    512GB SSD Intel® UHD Graphics - [GeneralKeys Optische Maus [Bluetooth - Funk]]

    Windows 11 26H2 Home 64-Bit
    Firefox 160.0.1-Thunderbird 160.0-LibreOffice 26.8.3-Ashampoo Backup Pro 26-PDF24 Creator

    [Drucker EPSON ECO-Tank ET 7700] [XIAOMI HyperOS Redmi Note 14 5G 256GB]
    [PB-EasyNote TE69KB-Windows 10-22H2 ESU (2013)]

  • Sofort ändern, dann aber mit sehr starken Passwörtern mit mindestens 15 Stellen.

    Bei den Betroffenen waren es sicher einfache und zu kurze PW. Eventuell einen Passwort-Manager verwenden.

    Starke Passwörter – so geht's | Verbraucherzentrale.de
    Auch wenn es lästig ist – um starke Passwörter kommt niemand herum. Wir zeigen, wie Sie starke Passwörter erstellen können.
    www.verbraucherzentrale.de
  • Bosco, Du kannst gerne von Dir ausgehen.
    Aber keine Vermutungen über andere anstellen.
    Du weißt nicht wie deren Passwörter lauten noch wie kurz oder lang die sind.

    So etwas hier zur "Diskussion" stellen, ist nicht sonderlich fördernd.

    Und ja, so ein Link zur Problematik bzw. wie man es besser macht ist gut und hilfreich. :top:

    Ich bin in allem nicht gut, aber auch nicht schlecht. (Gruß Norbert)
    ASUS Viviobook 15 Laptop (17.5.2022)-Intel® Core™ i5 (3,60 GHz)-8GB RAM
    512GB SSD Intel® UHD Graphics - [GeneralKeys Optische Maus [Bluetooth - Funk]]

    Windows 11 26H2 Home 64-Bit
    Firefox 160.0.1-Thunderbird 160.0-LibreOffice 26.8.3-Ashampoo Backup Pro 26-PDF24 Creator

    [Drucker EPSON ECO-Tank ET 7700] [XIAOMI HyperOS Redmi Note 14 5G 256GB]
    [PB-EasyNote TE69KB-Windows 10-22H2 ESU (2013)]

  • Hallo,

    interessantes Thema, aber ein paar Aussagen müssen mal näher beleuchtet werden.

    Zitat

    Also meine 4 Mail-Accounts sind angeblich sauber.

    Ich würde nicht davon ausgehen, das alle Leks in der Datenbank enthalten sind. Ich denke da z.B. an so etwas: Troy Hunt darf Qantas-Daten aus Leck nicht in HIBP aufnehmen

    Troy Hunt darf Qantas-Daten aus Leck nicht in HIBP aufnehmen
    [English]Die australische Fluglinie Qantas wurde Opfer eines Cyber-Vorfalls mit Datenabfluss. Dumm, wenn Juristen sich des Falls annehmen und ein Richter eine…
    www.borncity.com
    Zitat


    Bei den Betroffenen waren es sicher einfache und zu kurze PW. Eventuell einen Passwort-Manager verwenden.

    Sehr gewagte These. Ich halte mal eine Info von https://haveibeenpwned.com/ dagegen:

    In October 2013, 153 million Adobe accounts were breached with each containing an internal ID, username, email, encrypted password and a password hint in plain text. The password cryptography was poorly done and many were quickly resolved back to plain text. The unencrypted hints also disclosed much about the passwords adding further to the risk that hundreds of millions of Adobe customers already faced.

    Wenn alle was von dieser Thread haben sollen, dann sollten wir eine Diskussion mit Mehrwert führen und mal über MFA, Yubikey, Passkeys und Co reden.

    CU

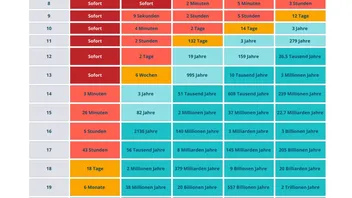
  • Bei mir dauert es 176 Trilliarten Jahre. ;):lol:

  • Wenn überhaupt, dann wirst Du das nicht mehr erleben.;)
    Oder Du lässt Dich einfrieren, vielleicht mal irgendwann möglich, um Dich dann auftauen zu lassen, um dann zu erleben, dass es jemand geschafft hat. :hmmm:

    Ich bin in allem nicht gut, aber auch nicht schlecht. (Gruß Norbert)
    ASUS Viviobook 15 Laptop (17.5.2022)-Intel® Core™ i5 (3,60 GHz)-8GB RAM
    512GB SSD Intel® UHD Graphics - [GeneralKeys Optische Maus [Bluetooth - Funk]]

    Windows 11 26H2 Home 64-Bit
    Firefox 160.0.1-Thunderbird 160.0-LibreOffice 26.8.3-Ashampoo Backup Pro 26-PDF24 Creator

    [Drucker EPSON ECO-Tank ET 7700] [XIAOMI HyperOS Redmi Note 14 5G 256GB]
    [PB-EasyNote TE69KB-Windows 10-22H2 ESU (2013)]

  • Ich habe mich vertan: Es sind keine 20 Stellen bei meinen PW, sondern nur 19.

    Also kann ich nur mit 2 Trillionen Jahren Sicherheit rechnen;):lol:

  • Ich könnte mich über diese Zeitangaben immer tot lachen. Wie kommt man auf diese Zeit? Indem man angibt, wie lange ein Rechner braucht, um alle mit der angegebenen Stellenzahl möglichen Passwörter aufzulisten. Und wenn nun Dein Passwort das Erste in der Liste ist? Zugegeben, der Fall wäre blöd, da hättest Du so einen Startwert wie einfach 19 mal die 1 verwendet. Aber solche Zeitangaben erscheinen mir irgendwie fragwürdig.

    Gruß Volkmar

  • Es geht bei der Zeit wohl nur darum, wie lange ein zeitgemäßer Rechner braucht, um alle möglichen Kombinationen zu ermitteln. Woher man dann weiß, welche der Kombinationen die richtige ist, verrät man nicht.

    Gruß Volkmar

  • Hallo,

    wie man auf diese Zahlen kommt?

    Eine mögliche Berechnung beruht auf der Anzahl der verfügbaren Zeichen hoch Anzahl der Passwortlänge geteilt durch Anzahl der Schlüssel pro Sekunde.

    Bsp:
    6 stelliges Passwort, welches nur aus Kleinbuschstaben besteht. Also 26 Buchstaben stehen damit zur Verfügung.
    26^6 = 308915776

    Der Rechner schafft z.B. 5 Milliarden Schlüssel pro Sekunden
    308915776 S / 5000000000 S/s = 0.06 s

    Für ein 6-stelliges Passwort aus Kleinbuchstaben brauchst Du somit 0,06 Sekunden.

    Die Anzahl der Schlüssel ändert sich somit auf Basis der verwendeten Zeichen. Daher auch die Empfehlung Groß- und Kleinbuchtsaben, Zahlen und Sonderzeichen zu verwenden.
    Die Anzahl der Schlüssel pro Sekunde hängt von der Geschwindigkeit des Rechners ab. Eine RTX 5090 ist z.B. 65% schneller als eine RTX 4090 bei Verwendung von bcrypt.
    Und was, wenn wir in zwei Jahren eine RTX 7090 haben? Wie wird sich diese Performancesteigerung auswirken? Und was, wenn wir 8, 10 oder 100 dieser GPUs zusammenstecken? Und wie wird die KI sich in dieses Rennen einbringen? Auch ist die Zeit wie beim Internetanschluss eine "bis zu"-Angabe.
    Daher auch die momentane Aussage "Harvest now, decrypt later".
    Und das ist nur eine mögliche Vorgehensweise. Statt Brute Force können auch Rainbowtables, ... zum Zuge kommen. Das verändert das Vorgehen und damit auch die Zeiten erneut.

    Und letztendlich, was bringt das beste Passwort, wenn der Serverbetreiber a) nicht in der Lage ist oder b) nicht die Ressourcen aufbringen will, dieses Passwort sicher zu speichern? Du wählst ein 25-stelliges Passwort und der Serverbetreiber speichert es im Klartext ab. Was hilft Dir nun Dein gutes Passwort?

    CU

  • Wenn Bosco die vielen Jahre abwarten will, braucht er kein Passwort mehr, da ist nämlich der Computer längst verrostet. :lol2:

    Ich kaufe mir in den 2 Trillionen Jahren natürlich immer neue PC 's.:freude:

    Was hilft Dir nun Dein gutes Passwort?

    Ich gebe Dir in allen Punkten recht, trotzdem sehe ich z. Zt. keine Alternative zu einem starken PW.

    Mal abwarten, was alles noch kommen wird und hoffen, das es auch dann Mittel und Wege gibt, um geschützt zu sein - mehr kann man nicht tun.:hmmm:

  • Und letztendlich, was bringt das beste Passwort, wenn der Serverbetreiber a) nicht in der Lage ist oder b) nicht die Ressourcen aufbringen will, dieses Passwort sicher zu speichern?

    ich bin bisher davon ausgegangen, dass der Provider nicht dasPW, sondern den Hashwert des PWs speichert und diesen mit den erzeugten Hashwert des aktuell eingetippten PWs vergleicht.
    Ein Dieb würde dann nur einen Haufen Hashwerte haben, mit denen er aber nix anfangen kann, weil diese sich nicht zu einem PW umkehren lassen.

    Ich habe mir (für meine privaten Belange) mal einen offline PW-Manager programmiert. Der verwaltet die echten PWs - natürlich stark verschlüsselt. Aber das Master-PW, um überhaupt auf die PWs zugreifen zu können, prüfe ich nur auf Basis eines Hashwertes.

    Ich dachte, das wäre mittlerweile Standard..

    Gruß Jörg

    Ideen gibt es viele - man muß sie nur haben...
    Linux Mint / LMDE / Antix

    Einmal editiert, zuletzt von JörgG (16. November 2025 um 18:22)

  • ......prüfe ich nur auf Basis eines Hashwertes.

    Wie funktioniert das?

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!